vCISO y consultoría de ciberseguridad · Precios Ciberseguridad dirigida, etapa por etapa.
De una primera conversación sin costo a un diagnóstico de ciberseguridad y la dirección continua de un CISO externo. Cada servicio con su entregable, su plazo y su precio a la vista.
¿No sabes por dónde partir? Responde cinco preguntas y ve tu semáforo.
55 %de los ataques en Chile tiene como causa una brecha de seguridad que la organización ya conocía antes de ser atacada. Sophos, The State of Ransomware in Chile 2025
Marcos y normativa con los que trabajamos
El camino
Del diagnóstico de ciberseguridad a la dirección continua
Cada paso tiene su entregable y su precio. Ninguno te compromete con el siguiente.
- 01
Primera conversación
Una videollamada corta para entender en qué etapa está tu empresa y qué te están exigiendo. No revisamos sistemas ni pedimos información sensible: eso viene en el Diagnóstico Brumaz.
Resultado: una recomendación de siguiente paso, o una derivación honesta si lo que necesitas no es lo que hacemos.
Sin costo
30 minutos
- 02
Diagnóstico Brumaz
Conversación estructurada con la gerencia y revisión de los controles declarados, cruzada contra las obligaciones concretas de la Ley 21.719 y la Ley 21.663. En cinco días hábiles tienes la respuesta por escrito.
Entregable: Informe de diagnóstico, con el semáforo de riesgo por categoría y la brecha frente a la Ley 21.719 y la Ley 21.663 (ANCI), más la recomendación de siguiente paso.
- 03
Evaluación Integral Brumaz
Levantamiento técnico con tu equipo de TI: inventario de activos, evaluación de riesgos, análisis de vulnerabilidades, revisión de controles e identificación de brechas. Brumaz no configura nada: verifica en qué estado real está cada control.
Entregables: inventario de activos, registro de riesgos con mapa de calor, registro de vulnerabilidades y checklist de controles clave con evidencia. Es la base del dashboard.
desde 12,5 UF + IVA
≈ $511.000 + IVA
una vez · 1 a 2 semanas
- 04
Brumaz 90
OpcionalPrograma de adecuación de 90 días para cerrar las brechas priorizadas en la evaluación: prioridades, responsables, fechas y evidencia. Brumaz coordina y verifica; tu equipo de TI o tu proveedor ejecuta. Recomendado cuando la evaluación deja un backlog grande.
Entregable: Brumaz 90 Executive Report, con el nivel inicial y el final, las brechas cerradas y abiertas, la evidencia y el roadmap siguiente.
desde 60 UF + IVA
≈ $2.451.000 + IVA
una vez · 90 días
- 05
Brumaz vCISO
Dirección continua del riesgo, con dashboard vivo y reunión mensual con la gerencia. La renta mensual depende del tramo de dotación y se suma un costo de habilitación por única vez, detallado más abajo.
Entregable: Dashboard Brumaz activo con roadmap a 0-30 / 30-60 / 60-90 días y responsables asignados, más el reporte ejecutivo mensual con evidencia de ejecución.
También por rubroForestalIndustriaSaludEducaciónPuertos y transporteAgroindustriaConstrucciónEmpresas en la nubeEnergía y aguaSector público
Brumaz vCISO · mensual por tramo
Precios del vCISO: dependen del tamaño, no de quién pregunta.
El tramo lo definen la dotación de usuarios y la complejidad de tu operación.
hasta 40 usuarios
Brumaz vCISO Essential
desde 20 UF / mes + IVA
≈ $817.000 + IVA
- Verificación continua de EDR
- Verificación de MFA en todos los accesos
- Respaldo verificado
- Seguimiento de gestión de parches
- Concientización trimestral
- Informe mensual
- vCISO básico (revisión mensual)
40 a 100 usuarios
Brumaz vCISO Managed
desde 27 UF / mes + IVA
≈ $1.103.000 + IVA
- Todo lo de Brumaz vCISO Essential
- Plan de respuesta a incidentes
- Verificación de firewall
- Priorización y seguimiento de vulnerabilidades
- Delegado de ciberseguridad asistido
- Evidencia para auditorías de clientes
100 a 200 usuarios
Brumaz vCISO Executive
desde 42 UF / mes + IVA
≈ $1.716.000 + IVA
- Todo lo de Brumaz vCISO Managed
- Cobertura ampliada para equipos de mayor tamaño
- Reporte ejecutivo trimestral a directorio
Los montos en pesos son referenciales, según la UF del mes.
Qué recibes
Entregables que se usan, no que se archivan
Cada uno sirve a tres audiencias distintas: tu equipo de TI, el auditor de tu cliente y tu directorio.
Informe de diagnósticoSemáforo de riesgo y brecha frente a la Ley 21.719 y la 21.663. Resultado del Diagnóstico Brumaz.
Inventario de activosEquipos, sistemas, datos y proveedores que sostienen la operación, con ubicación y responsable.
Registro de riesgos con mapa de calorProbabilidad por impacto en una matriz, con el nivel de cada riesgo y cuántos caen en cada celda.
Registro de vulnerabilidadesCon fecha de detección y de cierre, para medir cuánto demoras en cerrar lo crítico.
Checklist de controles claveEstado Sí / Parcial / No de cada control, verificado con evidencia.
Roadmap a 0-30 / 30-60 / 60-90 díasCada hallazgo convertido en una acción con responsable y fecha.
Evaluación NIST CSF 2.0Seis funciones y veintidós categorías, con madurez sugerida desde tus propios datos.
Cumplimiento por normativaLey 21.719, Ley 21.663 (ANCI), PCI DSS 4.0 y CMF NCG 510, según cuál te alcance.
Registro de incidentes con plazos ANCILos plazos de 3 horas, 72 horas y 15 días calculados desde la detección.
Reporte ejecutivo mensualAvance del roadmap, riesgos mitigados y tiempo de cierre, presentado en la reunión mensual.
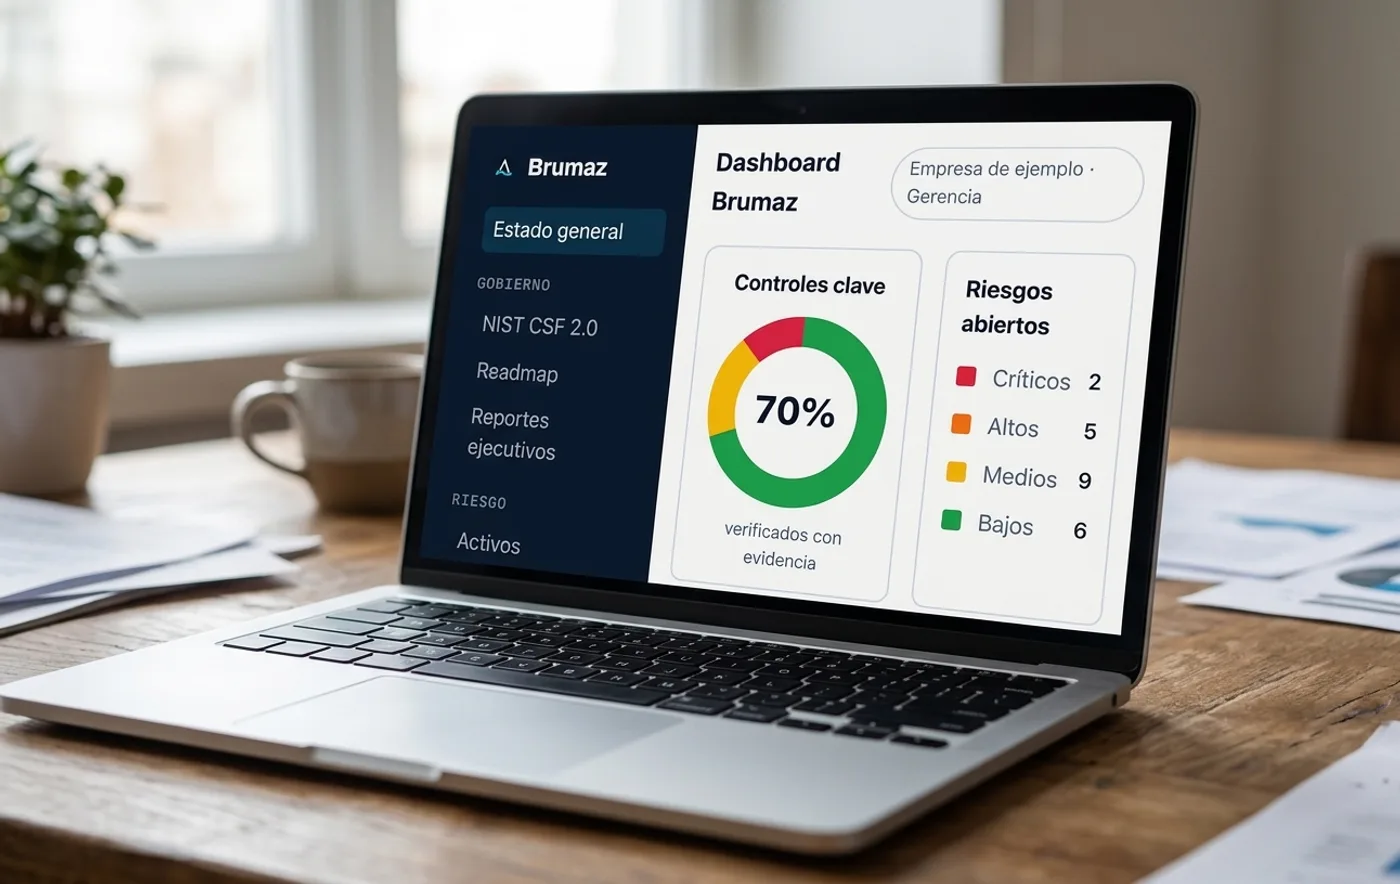
Vista ilustrativa del dashboard, con datos de una empresa de ejemplo.
Brumaz.
Informe ejecutivo · septiembre de 2026
Estado de la ciberseguridad
Empresa de ejemplo · para la gerencia general
Resumen del mesPágina 1 de 6
Dónde estamos
70 %
controles con evidencia
2
riesgos críticos abiertos
18 días
cierre promedio
Avance del roadmap
| Compromiso | Avance |
|---|---|
| MFA en accesos remotos | Cerrado |
| Respaldo probado con restauración | 40 % |
| Registro de tratamiento, Ley 21.719 | 0 % |
Decisión que necesitamos de la gerencia
Asignar un responsable del registro de tratamiento antes del 15 de octubre. Sin eso, la brecha frente a la Ley 21.719 no se cierra este trimestre.
Brumaz vCISO · Uso internobrumaz.cl
Vista ilustrativa del informe ejecutivo, con datos de una empresa de ejemplo.
Servicios especializados
Bajo demanda, cuando el riesgo lo justifica.
Se cotizan según alcance en una reunión previa. Complementan el servicio recurrente, no lo reemplazan.
Gobierno de ciberseguridad y comité
Roles, políticas, comité, indicadores y modelo de decisión. Para cuando el vCISO ya opera y hay que formalizar cómo se gobierna puertas adentro.
Leer la guíaGestión de riesgo de terceros
Evaluación y seguimiento de los proveedores críticos, para responder a lo que tus propios clientes corporativos empiezan a exigir.
Leer la guíaContinuidad del negocio
Análisis de impacto al negocio, plan de continuidad, RTO y RPO, recuperación ante desastres y gestión de crisis.
Leer la guíaCamino a la certificación ISO 27001
Del gap assessment inicial a la preparación para la auditoría. La certificación la emite un organismo acreditado independiente, no Brumaz.
Leer la guíaAdecuación a la Ley 21.663 (ANCI)
Para Operadores de Importancia Vital y sus proveedores directos: reporte de incidentes, responsables designados y documentación exigida.
Leer la guíaAdecuación a la Ley 21.719
Política de privacidad, registro de actividades de tratamiento y procedimientos para datos sensibles, antes del 1 de diciembre de 2026.
Leer la guíaPentest
Prueba de penetración sobre sistemas o aplicaciones específicas, ejecutada por un tercero especializado bajo dirección de Brumaz.
Leer la guía
Preguntas frecuentes
Lo que nos preguntan antes de escribirnos.
¿Tengo que pagar para tener una primera conversación?
No. El primer paso es una videollamada de 20 a 30 minutos, sin costo, donde entendemos en qué etapa está tu empresa y qué exigencias estás recibiendo. No revisamos sistemas ni pedimos información sensible. Termina con una recomendación de siguiente paso, que a veces es derivarte a otro tipo de proveedor si lo que necesitas es que alguien opere tu seguridad en vez de dirigirla.
¿Qué incluye el Diagnóstico Brumaz y cuánto cuesta?
5 UF + IVA (2 UF + IVA como precio de lanzamiento). Es una revisión acotada, no una auditoría completa: una conversación estructurada con la gerencia y una revisión de los controles que la empresa declara tener, cruzada contra las obligaciones de la Ley 21.719 y la Ley 21.663. Entrega un semáforo de riesgo por categoría —datos personales, continuidad, accesos y proveedores— y la lista de brechas frente a ambas leyes, con una recomendación de qué hacer primero.
¿Los precios son fijos o hay que cotizar caso a caso?
El Diagnóstico Brumaz, la Evaluación Integral Brumaz, Brumaz 90 y Brumaz vCISO (activación y mensual) tienen precio publicado en esta misma página, escalonado por dotación de usuarios. Lo único que se cotiza según alcance son los servicios especializados, porque su tamaño depende de cuántos procesos, sedes y nivel de evidencia requiera cada caso.
¿Puedo contratar solo el dashboard, sin el servicio mensual?
No. El dashboard es la herramienta de trabajo de Brumaz vCISO, no un producto aparte: se activa al iniciar el servicio mensual y el acceso se mantiene mientras el contrato esté vigente; si el contrato termina, el acceso se suspende. La razón de fondo es que un tablero sin alguien que interprete y priorice lo que muestra vuelve a ser un informe que nadie revisa, que es justamente el problema que veníamos a resolver.
¿Brumaz instala o administra directamente herramientas como el EDR o el firewall?
No. Brumaz dirige, define y verifica con evidencia: no es un proveedor de TI que ejecute tu infraestructura, no vende licencias ni hardware y no es un pentester que entrega un informe y desaparece. El rol es definir qué control corresponde y con qué prioridad, coordinar la ejecución con tu equipo de TI o tu proveedor actual, y auditar con evidencia que los controles (EDR, MFA, firewall, respaldo) están operando como corresponde. Las licencias y la operación las provee el cliente o su proveedor técnico.
¿En qué se diferencia esto de una auditoría de ciberseguridad puntual?
Una auditoría puntual es una foto: describe el estado en un momento y queda obsoleta al mes siguiente. La dirección externa de Brumaz es continua: dashboard vivo, revisión mensual con la gerencia, roadmap actualizado según lo que cambió y evidencia de ejecución permanente. La auditoría te dice cómo estás; esto se hace cargo de que mejores y de que puedas demostrarlo.
¿Mi empresa tiene que ser un Operador de Importancia Vital (OIV) para que me afecte la Ley 21.663?
No. La ANCI ha pedido formalmente a los OIV que informen quiénes son sus proveedores, y usa la dependencia de la cadena de suministro como criterio de calificación. Si tu cliente principal es un OIV (un banco, una eléctrica, una minera, una institución del Estado), esa exigencia te alcanza aunque tu empresa nunca aparezca en la nómina oficial.
¿Qué pasa si no cumplo con la Ley 21.719 antes del 1 de diciembre de 2026?
Durante los primeros doce meses de vigencia, la Agencia de Protección de Datos Personales solo puede aplicar amonestación escrita a empresas de menor tamaño. Pero esa gracia no aplica a la exigencia contractual: si tu cliente grande está sujeto al artículo 15 bis, te va a pedir acreditar controles antes de esa fecha, no después. Para el resto de las infracciones, las multas van de 5.000 a 20.000 UTM, con hasta 4% de los ingresos anuales en las gravísimas.
El primer paso es una conversación, no un compromiso.
Treinta minutos para entender tu situación y ver si tiene sentido avanzar. Si lo tiene, el paso siguiente es el Diagnóstico Brumaz.