Por rubro
Ciberseguridad para el sector forestal y sus proveedores
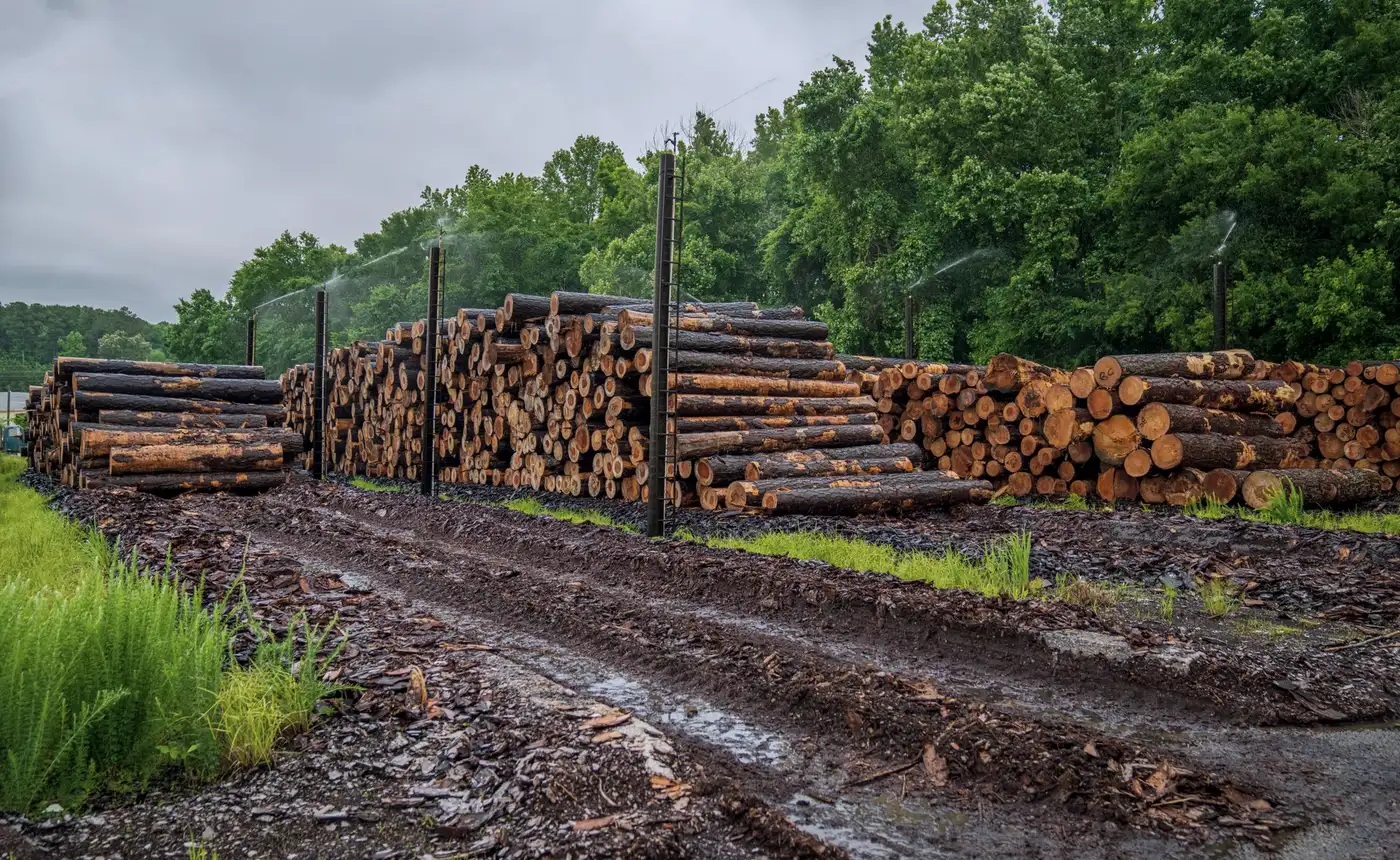
Arauco y CMPC tienen filiales calificadas como Operadores de Importancia Vital, y desde el 30 de diciembre de 2026 la madera y la celulosa que entran a Europa necesitan trazabilidad del predio de origen. Las dos cosas terminan en el mismo lugar: un cuestionario para sus proveedores y la pregunta de si sus registros están completos, respaldados y sin alterar.
Arauco y CMPC tienen filiales calificadas como OIV, y desde diciembre de 2026 Europa exige trazabilidad del predio de origen de la madera y la celulosa.
¿Prefieres partir solo? Haz la autoevaluación (2 minutos).
Ejemplo · Sección 2 de 5 · Controles técnicos
Preguntas típicas de un cuestionario de seguridad para proveedores
Bajo cada pregunta, la evidencia que te van a pedir.
¿El correo y el acceso remoto usan doble factor de autenticación?
Evidencia que te van a pedir
Configuración del correo y lista de usuarios con doble factor activo
¿Respaldan los sistemas críticos?
Evidencia que te van a pedir
Política de respaldo y reporte del último respaldo
¿Han hecho una restauración de prueba en los últimos 12 meses?
Evidencia que te van a pedir
Registro de la última restauración, con fecha
¿Tienen inventario de equipos y sistemas?
Evidencia que te van a pedir
El inventario, con fecha de actualización
¿Tienen registrados los accesos remotos, incluidos los de sus proveedores?
Evidencia que te van a pedir
Lista de accesos remotos y cómo se autorizan
¿Pueden demostrar el predio de origen de cada carga con registros respaldados?
Evidencia que te van a pedir
Registros de trazabilidad con coordenadas, guardados por 5 años
¿Tienen un plazo definido para avisarnos si sufren un incidente?
Evidencia que te van a pedir
Plan de respuesta a incidentes
¿Hay una persona responsable de ciberseguridad?
Evidencia que te van a pedir
Designación por escrito
Preguntas frecuentes en cuestionarios de proveedores; varias corresponden a los 9 básicos de ciberseguridad de la ANCI. No corresponde a ninguna empresa en particular.
En terreno
Lo que vemos en aserraderos y faenas
- La cuadrilla comparte un notebook en la faena, con conexión satelital y la misma clave para todos.
- El contratista entra al portal de proveedores del mandante con un usuario que usa toda la oficina.
- Las guías de despacho y las planillas de cubicación viven en un Excel en el notebook del jefe de patio.
- Hay respaldo, en un disco externo o en la nube, pero nadie ha probado recuperar un archivo desde ahí.
- El turno de noche de la caseta de romana comparte un usuario y una clave.
Marco legal
Qué dice la ley
El sector forestal no es servicio esencial. Pero sus grandes clientes sí tienen obligaciones, y el mercado europeo exige trazabilidad.
Reglamento (UE) 2023/1115 · Productos libres de deforestación
Coordenadas de cada predio de origen y registros de debida diligencia guardados por 5 años.
30 de diciembre de 2026 para operadores medianos y grandes; 30 de junio de 2027 para micro y pequeños.
Res. Ex. 87/2025 y 187/2026 · Nóminas de OIV
A ellas, los deberes del art. 8° de la Ley 21.663. A sus proveedores, lo que les traspasen por contrato.
Desde diciembre de 2025 y julio de 2026.
Ley 21.663 · Marco de Ciberseguridad
Por regla general, nada a un aserradero o un contratista.
Vigente.
FSC y PEFC/CERTFOR · Cadena de custodia
Conservar registros al menos 5 años. No traen requisitos de seguridad de la información.
Voluntarias.
Ley 21.719 · Datos personales
Proteger los datos de trabajadores y contratistas: remuneraciones, licencias médicas, control de acceso.
1 de diciembre de 2026.
Los 9 básicos de la ciberseguridad · Guía de la ANCI, 2025
Actualizar, capacitar, minimizar privilegios, respaldar, segmentar redes, asegurar equipos, monitorear, usar doble factor y usar gestor de contraseñas.
Guía de 2025.
| Norma | A quién aplica | Qué exige | Vigencia |
|---|---|---|---|
| Reglamento (UE) 2023/1115Productos libres de deforestación | Madera, celulosa y papel que entran a la Unión Europea. Lo exige el importador europeo, que se lo pide a su proveedor. | Coordenadas de cada predio de origen y registros de debida diligencia guardados por 5 años. | 30 de diciembre de 2026 para operadores medianos y grandes; 30 de junio de 2027 para micro y pequeños. |
| Res. Ex. 87/2025 y 187/2026Nóminas de OIV | Arauco Bioenergía, Bioenergías Forestales (CMPC), Masisa y Papelera Dos, por su generación eléctrica. | A ellas, los deberes del art. 8° de la Ley 21.663. A sus proveedores, lo que les traspasen por contrato. | Desde diciembre de 2025 y julio de 2026. |
| Ley 21.663Marco de Ciberseguridad | El sector forestal no está entre los servicios esenciales (art. 4°). | Por regla general, nada a un aserradero o un contratista. | Vigente. |
| FSC y PEFC/CERTFORCadena de custodia | Empresas certificadas. | Conservar registros al menos 5 años. No traen requisitos de seguridad de la información. | Voluntarias. |
| Ley 21.719Datos personales | Toda empresa que trate datos personales. | Proteger los datos de trabajadores y contratistas: remuneraciones, licencias médicas, control de acceso. | 1 de diciembre de 2026. Hay un proyecto para postergarla (Boletín 18.623-07). |
| Los 9 básicos de la ciberseguridadGuía de la ANCI, 2025 | Recomendada a toda organización. | Actualizar, capacitar, minimizar privilegios, respaldar, segmentar redes, asegurar equipos, monitorear, usar doble factor y usar gestor de contraseñas. | Guía de 2025. En 2026 la ANCI consultó volver obligatorios seis de ellos (actualizar, capacitar, respaldar, asegurar equipos, doble factor y gestor de contraseñas) para las instituciones sujetas a la Ley 21.663. Según la ANCI, habrían evitado cerca del 90 % de los incidentes significativos reportados en 2025. |
Revisado el . Fuente: Ley Chile (Biblioteca del Congreso Nacional), Diario Oficial y los documentos enlazados. Esto no es asesoría legal.
Cómo trabajamos
Cómo trabajamos con un aserradero o un contratista
Empezamos con una conversación de 30 minutos. Después, una revisión con gerencia para saber qué te están pidiendo y qué tienes hoy.
Si hace falta, vamos a la planta o a la oficina de faena a levantar equipos, accesos y respaldos, incluidos los registros de trazabilidad de cada carga.
Con eso armamos la respuesta al cuestionario y el plan para cerrar lo que falte, con responsables y fechas. Si después quieres que sigamos a cargo, cada mes revisamos el avance y dejamos la evidencia lista para el próximo cuestionario.
Lo que no hacemos
- No instalamos ni modificamos nada en la planta ni en la faena.
- No reemplazamos a tu proveedor de TI ni al del software de cubicación o despacho.
- No vendemos antivirus, firewalls ni licencias.
Preguntas
Preguntas que nos hacen
Mi cliente es Arauco o CMPC. ¿Me van a pedir esto?
Es probable. Sus filiales de energía son OIV, y las empresas grandes suelen pedir a sus proveedores lo mismo que les exigen a ellas, como política propia. El cuestionario es la forma más común.
¿Cuánto tiempo toma responder un cuestionario?
Depende de cuánto tengas documentado. El diagnóstico inicial se entrega en cinco días hábiles y ahí ya sabes qué puedes responder con evidencia y qué no.
¿Qué tiene que ver la ciberseguridad con la ley europea de deforestación?
Tu cliente europeo tiene que respaldar el origen de cada carga con coordenadas y registros guardados por 5 años. Si un ransomware cifra esos registros o alguien los altera, el envío no se puede justificar. Proteger esos datos es parte de cumplir.
¿Y si mi proveedor de TI no está de acuerdo?
No venimos a reemplazarlo. Le pedimos evidencia y coordinamos con él lo que hay que hacer; él sigue ejecutando.
Quién firma
Soy Fabián Meza, ingeniero civil en telecomunicaciones de la Universidad de Concepción. Antes de fundar Brumaz trabajé once años en redes e infraestructura. Si te llegó un cuestionario de tu mandante y no sabes por dónde empezar, conversemos 30 minutos.
Fabián Meza · fundador